企業情報の管理・保管・閲覧権限について
 administrator
1. 情報ガバナンスという課題設定
企業情報の管理・保管・閲覧権限について議論を総合すると、本質的な課題は、「企業情報を法令やセキュリティ要件に沿って適切に管理しながら、組織の知識資産として継続的に活用すること」にある。
情報管理とは、単にファイルを保存することではない。情報の作成、分類、共有、活用、保管、アーカイブ、廃棄に至るまでの「情報ライフサイクル全体」を対象とする活動である。さらに近年では、文書や表計算ファイルだけでなく、電子メール、チャット、データベース、業務システム、生成AIとの対話履歴なども企業情報として管理対象に含まれるようになっている。
したがって、情報管理は単なるアクセス制御ではなく、コンプライアンス、情報セキュリティ、知識継承、業務効率を同時に満たす「情報ガバナンス」として設計する必要がある。
2. 法令に基づく保存義務と電子帳簿保存法
まず、企業情報は会社法、税法、電子帳簿保存法、個人情報保護法、労働基準法などの法令に基づく保存義務を満たさなければならない。会計帳簿については会社法上10年の保存が求められる一方、法人税法上は原則7年(青色申告書を提出した事業年度で欠損金が生じた年度等は10年)とされている。両者の適用範囲が重なる書類については、実務上は最長期間である10年で統一的に運用する企業が多い。人事・労務関連書類も法改正に伴う経過措置を含め3年〜5年の保存が求められる。
■ 電子帳簿保存法固有の要件
電子帳簿保存法についてはとりわけ、一般的な情報セキュリティ要件と混同されやすいため注意が必要である。同法は「真実性の確保」(タイムスタンプの付与、訂正・削除履歴の保存、事務処理規程の整備等)と「可視性の確保」(検索機能の確保、ディスプレイ・書面への速やかな出力等)という固有の要件を課しており、単なる改ざん防止やバックアップとは異なる、電子取引データ特有の対応が求められる。
3. 情報分類から始まる権限設計とライフサイクル
企業情報管理の出発点となるのは「情報分類」である。情報は一般的に「公開」「社外秘」「秘」「極秘」など機密度に応じて分類され、それぞれについて閲覧、編集、共有、持ち出し、保存期間などの管理基準を定義する。情報分類が曖昧なままでは、適切なアクセス制御や保存期間の設定はできず、情報管理全体の実効性が損なわれる。
情報分類に基づき、それぞれの情報について最終的な管理責任を負う「情報オーナー」を明確にする必要がある。情報オーナーは、保存期間、アクセス権限、廃棄可否などについて責任を負い、説明責任の主体となる。その上で、閲覧権限は「最小権限の原則(Least Privilege)」に基づき、個人ではなく役職や職務に応じた「ロールベース(RBAC)」の権限設計によって管理することが望ましい。
このように、
"情報分類"⟶"情報オーナー"⟶"ロールベース権限設計"
という順序で設計することによって、アクセス制御は単なる技術設定ではなく、組織の責任体制と整合した情報ガバナンスとなる。
■ 運用実装とリーガルホールド
こうして設計された権限を実際の運用に落とし込むにあたっては、以下の統制が必要になる。
- 論理的分離と自動化: 機密情報を扱う部門を論理的に分離し、人事連動により離任後の不要な権限を残さない運用を自動化する。
- 特権ID統制: 多要素認証(MFA)や承認フローを適用し、操作ログの改ざん防止措置を講じた上で保管する。
- ライフサイクルとリーガルホールド: 手動でのデータ削除権限を部門責任者や管理者に限定しつつ、保存期間を過ぎた情報はシステム的な廃棄ポリシーによって自動消去する。ただし、監査や訴訟リスク等が発生・想定される場合には、自動廃棄を一時停止する「リーガルホールド」の仕組みを連動させることが必須である。
4. 現場の課題と組織的説明責任への転換
一方で、現場では「異動後に文書作成者自身が過去の資料を閲覧できなくなる」という問題がしばしば発生する。新しい担当者は過去の経緯を理解したい一方、作成者は当時の資料を確認できず、十分な引き継ぎが難しくなる場合がある。このため、現場では組織フォルダの閲覧範囲を安易に広げたり、作業途中の資料を個人フォルダに残したまま運用したりするケースも少なくない。しかし前者は情報漏えいリスクを高め、後者は情報資産の組織管理や内部統制を弱める要因となり得る。
この問題の本質は、経緯の説明責任が個人の記憶や在職状況に依存してしまっている点にある。本来目指すべき姿は、「作成者だけが経緯を説明できる状態」ではなく、「組織として経緯を説明できる状態」である。そのためには、文書の変更履歴やコメント、承認履歴、関連会議の記録などを適切に残し、担当者が交代しても誰でも経緯を追跡できる仕組みを整えることが重要である。これは個人の経験や記憶に依存しない知識継承を実現し、組織全体の生産性向上にもつながる。
5. クラウド思想と日本型マネジメントのギャップ
近年のクラウドサービスでは、個人フォルダは利用者自身の作業領域として設計され、通常運用では上司や同僚が自由に閲覧できないことが一般的である。これに対し、監査、訴訟対応、法令遵守などの目的では、管理者が厳格な手続きを経て必要最小限のアクセスを行えるコンプライアンス機能が用意されており、通常業務の権限と監査・法令対応の権限は明確に分離されている。
対照的に、日本企業では管理職が部下の業務全体を把握し責任を負うというマネジメント文化が比較的強く、「個人フォルダも管理対象とすべき」という考え方が生まれやすい。この文化的背景と、クラウドサービスが採用するプライバシーと職務分離を重視した設計思想との間にはギャップが存在し、多くの企業で権限設計や運用ルールの検討課題となっている。
6. あるべき運用モデルと今後の展望
こうした課題を踏まえると、望ましい企業情報管理の姿は以下の通りである。
- 保管領域の明確化: 組織フォルダを業務情報の「正規保管場所」として位置付け、ロールに応じた適切な権限管理を行う一方、個人フォルダは「一時的な作業領域」と定義する。
- 技術的統制とプロセスの標準化: 情報分類、保存ポリシー、リーガルホールドを含むライフサイクル管理、DLP(情報漏えい防止)などの技術的統制を組み合わせる。また、異動時には個人領域の棚卸しや必要資料の組織移管プロセスを標準化する。
- メタデータの活用: 作成者や更新履歴などのメタデータを活用し、必要に応じて期間限定で情報共有できる仕組みを整備することで、セキュリティと知識継承を両立させる。
さらに、近年の生成AIの普及によって、企業情報は文書だけでなく、チャット、メール、ナレッジベース、業務データ、AIとの対話履歴などにも急拡大している。企業情報管理は、これらを孤立させず、一体的に管理できる情報ガバナンスへと進化させていくことが求められる。
7. 結び:情報ガバナンスは経営基盤である
企業情報は、作成、分類、共有、活用、保管、アーカイブ、廃棄までを含めた情報ライフサイクル全体で管理されるべき資産である。優れた情報管理とは、情報を単に守ることではなく、「必要な人が必要なときに安全かつ効率的に活用できる状態を維持し続けること」である。
そのためには、以下の5つの要素を一体として設計・運用することが不可欠である。
- 情報分類
- 情報オーナーシップ
- ロールベース権限管理(RBAC)
- 情報ライフサイクル管理(リーガルホールド含む)
- 監査・コンプライアンス機能
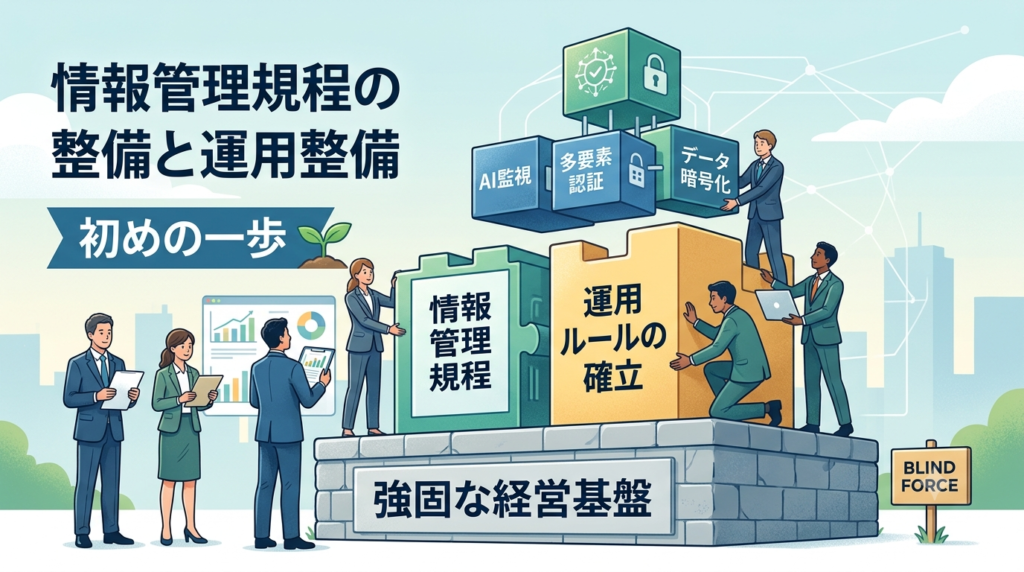
情報ガバナンスとは、法令遵守やリスク回避にとどまらず、組織の意思決定の質と企業価値を高めるための「経営基盤そのもの」なのである。