【大情報漏洩時代】自己防衛論:自分でできることは何か
 administrator
はじめに:漏洩は「起きるかもしれない」ではなく「起きている」
個人情報の漏洩は、もはや例外的な事故ではない。あらゆるネットサービスから情報が流出し、運転免許証の画像まで漏れるようになった。いずれマイナンバーも漏れると考えておくべきだろう。
企業や国は、より強固なセキュリティを構築し、法律による規制も強めていくはずだ。それでも情報は漏れ続ける。なりすましでクレジットカードが作られ、キャッシングされるかもしれない。ECアカウントが乗っ取られ、買った覚えのない商品が届くかもしれない。
こうした被害のたびに、情報を漏らした企業を訴えて賠償を求めるのは、時間と労力の割に合わない。では、私たち個人は何を備えればよいのか。本稿の結論は単純である。自分にできることと、企業や国に任せることをきちんと分け、自分でできることを徹底することだ。
よくある誤解:個人の対策は無力なのか
パスワードの定期変更は、もう推奨されていない
パスワードを月に一度変える。大文字、小文字、数字、記号を混ぜる。こうした対策をしていても盗まれる、というのは事実だ。ただし、定期変更そのものは現在では推奨されていない。米国のNIST SP 800-63Bも、定期的な変更を求めていない。頻繁に変えさせると、かえって推測しやすい単純なパターンに流れるためだ。
ECアカウント乗っ取りの主な原因は、パスワードの複雑さではなく使い回しにある。どこかのサービスから漏れたID・パスワードの組み合わせを、攻撃者が別のサービスで片端から試す「リスト型攻撃」である。
アカウント乗っ取りは、個人でもかなり防げる
次の三つを実行すれば、乗っ取りのリスクは大きく下がる。
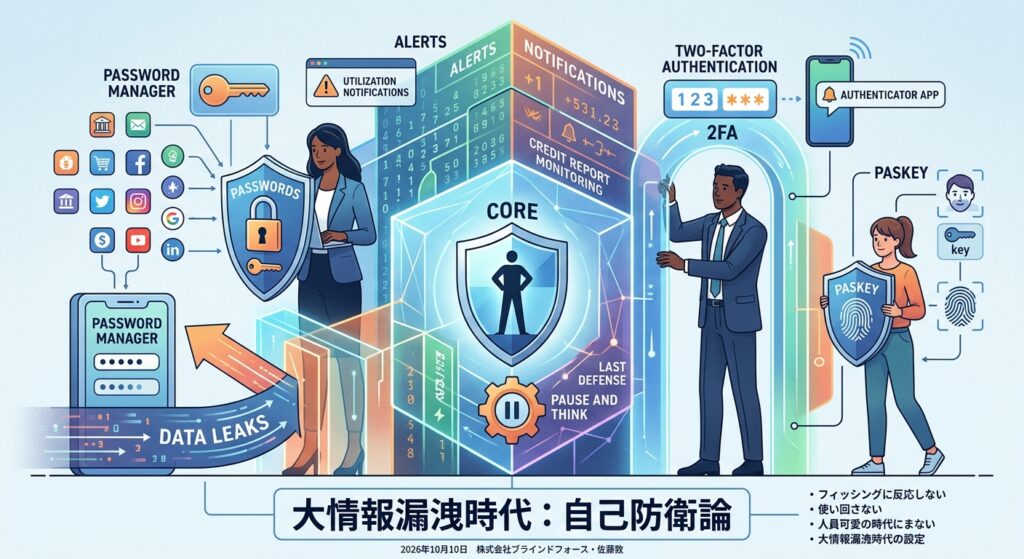
- サービスごとに異なるパスワードを使い、パスワードマネージャーで管理する
- 二段階認証(SMSより認証アプリが望ましい)を有効にする
- 対応しているサービスではパスキーに切り替える
なりすまし契約にも、個人の打ち手がある
免許証画像などを使ったなりすまし契約も、完全に無防備というわけではない。信用情報機関(CIC・JICC・KSC)には本人申告制度があり、登録しておくと与信審査の際に注意喚起が付く。また、自分の信用情報を定期的に開示請求すれば、身に覚えのない契約やローンに早く気づける。
つまり「個人では防衛できない」とされる領域の一部は、実は個人の手が届く範囲にある。
四層モデル:誰が何を担うか
「自分にできること/企業や国に任せること」という二分法は、もう一段細かくすると実践的になる。個人が担う層が三つ、企業と国が担う層が一つ。合わせて四層で考えたい。
| 層 | 担い手 | 目的 | 具体策 |
| 1. 防ぐ | 個人 | 被害の入口を閉じる | フィッシングに反応しない、パスワードを使い回さない、二段階認証・パスキー |
| 2. 早く気づく | 個人 | 被害を小さいうちに止める | カード・銀行の利用通知、明細の確認、信用情報の定期開示、本人申告制度 |
| 3. 損失を移す | 個人(保険) | 起きた損失を埋める | 火災・自動車保険などのネットトラブル系特約、カード付帯補償の確認 |
| 4. 漏らさない・救済する | 企業・国 | 漏洩防止と被害者救済 | セキュリティ投資、法規制、補償制度 |
「早く気づく」層が見落とされている
最初の議論で抜けていたのは第2層だった。クレジットカードの不正利用は、多くの場合カード会社の約款上の補償で戻ってくる。ただしそれには、早く気づいて届け出ることが前提になる。補償の対象期間には限りがあるため、気づくのが遅れれば救済の網からこぼれる。利用通知をオンにして明細を見る習慣は、地味だが効果の大きい自己防衛である。
保険は「隙間」を埋めるもの
第3層の保険は、リスクマネジメントでいう「移転」にあたる。日本では「個人向けサイバー保険」と名乗る単独商品はほとんどなく、既存の保険の特約やカードの付帯補償で埋める形が中心だ。加入を考える際は、次の三点に注意したい。
- まず、すでに入っている火災保険などに特約が付いているか、追加できるかを確認する
- だまされて自分で振り込んだ詐欺は、補償の対象外になりやすい
- カード会社が補償する分は保険の対象外になることが多い。保険が実際に埋めるのは、その隙間である
最後の砦:立ち止まる力
どれほど強固なシステムがあっても、どれほど詐欺対策の法律が強化されても、被害者が自分で振り込んでしまえば守りようがない。保険も、本人の送金には及ばないことが多い。四層のすべてをすり抜けるのが、この「自ら動いてしまう」被害である。
攻撃者は、漏れた情報を組み合わせて本人らしさを装い、相手の弱点を突いてくる。名前、住所、取引先、家族構成まで把握したうえで、もっともらしい連絡をしてくる。電話会社を名乗ろうと、銀行を名乗ろうと、警察を名乗ろうと、まず一旦立ち止まる。これを徹底するだけで、かなりの被害は防げるはずだ。
立ち止まるための具体的な行動
- 着信の番号やメールのリンクには応じず、自分で調べた公式の番号・アプリから連絡し直す
- 「今すぐ」「誰にも言わないで」と急かされたら、それ自体を詐欺のサインとみなす
- お金、暗証番号、認証コードの話が出たら、その場では何も決めない
- 最新の詐欺の手口を、ニュースや警察・消費者庁の情報で定期的に知っておく
家族で備える
攻撃者は、もっとも隙のある家族を狙う。だからこそ、家族の中で、夫婦の間で、兄弟姉妹の中で、親子の中で、普段から話し合っておくことが大切だ。たとえば、家族だけの合言葉を決めておく。お金の話は必ず一度家族に相談する、というルールを共有しておく。こうした取り決めが、攻撃者に隙を与えない。
使っていないアカウントを整理する
昔登録したまま使っていないサービスは、漏洩の入口を増やすだけだ。情報を預けている先を減らすことは、それ自体が「防ぐ」層の対策になる。
手順としては、まず退会手続きをするのがもっとも確実である。個人情報保護法にもとづく利用停止・消去の請求もできるが、無条件ではない。「利用する必要がなくなった場合」など、法律が定める要件を満たす必要がある。
また、削除がどこまで実施されたかは企業側に委ねられ、利用者が確認する手段はほとんどない。完全な消去を期待するより、「預け先を減らす」ことに価値があると考えたい。年に一度、利用中のサービスを棚卸しする習慣をつけるとよい。
おわりに:自分でできることを徹底する
漏洩を止めること、被害者を救済することは、企業と国の仕事である。そこに個人が過剰な責任を負う必要はない。一方で、入口を閉じること、早く気づくこと、損失に備えること、そして何より立ち止まることは、自分にしかできない。
情報が漏れることを前提に、自分の領分と他者の領分を分けて考える。そのうえで、自分の領分だけは徹底する。それが、漏洩が日常となった時代の現実的な自己防衛である。
今日からできるチェックリスト
- ☐ 重要なサービスのパスワードを使い回していないか確認する
- ☐ メール、銀行、ECで二段階認証またはパスキーを有効にする
- ☐ クレジットカードと銀行の利用通知をオンにする
- ☐ 信用情報機関で自分の信用情報を開示請求してみる
- ☐ 加入中の保険にネットトラブル系の特約があるか確認する
- ☐ 使っていないサービスを退会する
- ☐ 家族で合言葉と「お金の話は必ず相談」のルールを決める