【大情報漏洩時代】責任と救済をどう設計するか
 administrator
タイムズカー事件を起点に考える、企業・国・個人の新しい座組み
はじめに:タイムズカー事件が投げかけた問い
漏洩の責任を「全員への補償」と「実害者のみの対応」のどちらで取らせるか。この二択では、利便性と安全の両方を失う。本稿は、責任の範囲を区切ったうえで社会全体で被害者を救済する、第三の座組みを提案する。
2026年9月25日、パーク24グループが運営するカーシェア「タイムズカー」は、Webシステムへの不正アクセスを公表した。会員情報が取得されたアカウントは退会者を含め約660万件に上る。うち約160万件では、運転免許証画像などの本人確認書類も流出した。これほどの規模で免許証画像が流出した事案は、過去に例がないとみられる。
反応は速かった。法律事務所が集団訴訟の準備サイトを開設し、10月5日時点で登録者は約3万7000人に達したと報じられている。10月に入ってからも、証券会社や外食企業などで漏洩の疑いが相次いで公表された。
個人情報はかつてないほど漏れている。問題は、それを社会としてどう受け止め、誰がどこまで責任を負う仕組みにするかである。筆者は事業会社で会員サービスを運営し、相応のコストをかけて個人情報を慎重に扱ってきた。その立場から、企業・国・個人の三者にとって持続可能な枠組みを考えたい。
ベネッセ事件から現在まで:企業対応はどう変わったか
企業の漏洩対応は、この10年で「全員への金券」から「全員への通知と、実害者への個別対応」へと落ち着いた。
2014年のベネッセ事件は、漏洩規模でも対応コストでも、長く最大級の事例とされてきた。名寄せ後で約3504万件、延べ4858万人分の情報が名簿業者に売られ、拡散した。同社は顧客に1件あたり500円分の金券(QUOカードや電子マネーなどから選択、寄付も可)を配り、補償原資として200億円を用意したと報じられた。会社の屋台骨を揺るがすほどの謝罪コストである。
その後、漏洩が起きても全員にお詫びメールは届くが、金券は届かないのが一般的になった。背景の一つは制度である。2022年4月施行の改正個人情報保護法で、一定の漏洩について個人情報保護委員会への報告と本人への通知が義務化された。通知は義務になったが、金銭補償は義務ではない。お詫びメールだけが届く現在の姿は、この線引きの帰結といえる。
企業側のリスク管理もこの前提で組み立てられてきた。漏洩時の費用が予見できるようになり、大手損保がサイバー保険を広く扱うことで保険料も落ち着いてきた(筆者の実務上の観察)。実被害のあった顧客にのみ補償や個別対応をする、という慣習が定着したのである。
タイムズカー事件は、この「落ち着いた均衡」を揺さぶっている。免許証画像という、なりすましに直結する情報が160万件規模で流出した。数万人規模の集団訴訟が実際に動けば、企業対応の相場そのものが見直される可能性がある。
制度の側にも動きはある。2026年7月に成立した改正個人情報保護法では、課徴金制度が新たに導入された。ただし対象は不正取得や不正利用、違法な第三者提供などの違反に限られ、安全管理措置の不備による漏洩は対象外とされた。適格消費者団体による差止請求の導入も見送られている。タイムズカー事件のような「守り切れなかった漏洩」について、企業の責任と被害者の救済は、新制度のもとでも空白のまま残る。
二つの極論とその弊害
「全面的に企業の責任」とする補償論も、「実害のみ」とする限定論も、それぞれ別の形で社会に損失を生む。
| 論点 | 全員補償論(漏洩=全員に賠償・慰謝料) | 実害限定論(実被害者のみ対応) |
| 企業の行動 | 個人情報の取得自体を避ける。扱えるのは大企業やキャッシュリッチな企業に限られる | 漏洩コストが予見でき、対策投資が最低限に留まりやすい |
| 利用者の利便性 | 入力済み情報を何度も入力し直す。サービスの選択肢が減る | 現状の利便性は保たれる |
| リスクの所在 | 企業が持たない情報はPCやスマホに残り、個人端末からの漏洩が増える | 漏洩した情報は市場に残り、なりすましや特殊詐欺の材料になり続ける |
| 被害者の救済 | 一律の少額補償に終わり、実際に被害を受けた人には不足しがち | 被害と漏洩元の因果関係を被害者が証明しなければならず、救済に届きにくい |
全員補償論の最大の副作用は、データを持つこと自体が経営リスクになる点だ。企業がデータを持たなくなっても、データは消えない。利用者の端末や、より管理の甘い小規模事業者へ移るだけである。
実害限定論の弱点は、「実害」の立証を被害者に背負わせる点にある。なりすましで作られたクレジットカードの請求が届いても、それがどの企業から漏れた情報によるものか、本人には分からない。結果として、被害が発生しても誰も責任を負わない空白が生まれる。
必要なのは、両者の間に、責任の範囲を区切った現実的な座組みを設けることである。
見落とされてきた問い:漏洩はどれだけの実害を生んだのか
これまで個人情報は何度も漏れてきた。だが、それで実害がどこまで出たのかを、社会として評価してきただろうか。
名前や住所が第三者に知られれば、なりすましや特殊詐欺のリスクは確かに高まる。ただ、特定企業の漏洩によってリスクがどれだけ上がったのか、直接の被害額はいくらか。その関係を見積もる仕組みは、ほとんど整っていない。
司法も同じ難しさを抱えてきた。ベネッセ事件をめぐる訴訟で、最高裁は2017年10月23日、漏洩によってプライバシーが侵害されたといえるとして、「不快感を超える損害の立証がない」と請求を退けた高裁判決を破棄し、差し戻した。漏洩そのものが損害になりうると認めた点で重要な判決である。一方、別の集団訴訟の一審判決で認められた慰謝料は、1人あたり3300円(弁護士費用込み)だった。過去の裁判例でも、Yahoo!BB事件で6000円、宇治市の住民基本台帳データ漏洩事件で1万5000円と、水準は数千円から1万円台に留まる。
弁護士の解説も同じ構造を指摘している。単に漏洩したことへの慰謝料はわずかで、流出情報が悪用され具体的な被害が出た場合に、はじめて多額の賠償が認められる。つまり、責任の重さは「因果関係を立証できるか」で決まる。
集団的な救済の制度も、この壁を越えられていない。2022年の消費者裁判手続特例法の改正で、適格消費者団体による被害回復の対象に慰謝料が加わった。ただし、財産的な損害とあわせて請求する場合か、事業者の故意による場合に限られる。実害の立証が難しい漏洩事案には、ほとんど届かない。
ここに制度の欠陥がある。企業にとって、漏洩の責任は一人数千円の慰謝料として見積もれる。被害者にとって、実際に被害を受けたときの立証の壁は高い。漏洩の総コストのうち最も大きな部分、すなわち悪用による実被害は、誰の帳簿にも載らずに個人へ押し付けられている。
提言1:運用を軸にした国の安全基準「デジタルPマーク(仮称)」
個人情報を保持するシステムと運用について、国が明確な安全基準を設けるべきである。基準の軸は、高額なセキュリティ製品の有無ではなく運用に置く。
これまでプライバシーマーク(Pマーク)は一定の役割を果たしてきた。ただし、その出発点は紙の書類と社内LANの時代にある。クラウド、SaaS、外部委託、リモートアクセスを前提とした現在の環境では、管理の焦点がずれている。デジタル化された環境を前提に、ルールを作り直す必要がある。
もちろん、Pマークの基準であるJIS Q 15001も改訂を重ねてきたし、ISMSやISMAP、個人情報保護委員会のガイドラインもある。ただ、いずれも「仕組みが整っているか」の確認が中心で、運用が実際に回っているかの検証は弱く、漏洩時の責任の重さとも結び付いていない。デジタルPマーク(仮称)の狙いは、この二点を埋めることにある。
基準に盛り込むべき項目は、例えば次の通りである。
- ID管理:特権IDの棚卸し、多要素認証、退職者・委託先アカウントの即時停止
- ネットワーク分離:個人情報を保持する領域を他のシステムから切り離す
- アクセスのゼロトラスト化:アプリケーション単位で認証・認可し、接続元を信頼しない
- データの保持方針:何を、どこに、いつまで持つかの台帳化と、期限到来時の消去
- 監査体制:ログの保全、定期的な第三者確認、インシデント時の報告手順
いずれも、莫大なコストをかけずに実行できる。運用面を中心に定めた基準をクリアするだけで、防げる漏洩は少なくない。近年の大規模漏洩を見ても、原因は最新製品の不在より、管理されていないアカウント、放置された古いシステム、過剰に保持されたデータであることが目立つ。
さらに、セキュリティソリューション企業とも連携したい。製品やクラウドサービスが「デジタルPマーク対応」を取得すれば、中小企業は対応済みの部品を組み合わせて基準を満たせる。業界全体でデータ保護と企業のリスク管理、ユーザーの利便性を同時に担保する仕組みになる。
この基準は、後述する責任分担の物差しにもなる。基準を満たしていた企業と、そうでない企業とで、漏洩時に負う責任の範囲を変えるのである。
この発想には先例がある。米国では、オハイオ州が2018年に、ユタ州とコネチカット州が2021年に、NISTのサイバーセキュリティフレームワークなど公認の枠組みに沿った対策を講じていた企業に対し、漏洩をめぐる損害賠償訴訟での抗弁や懲罰的賠償の免除を認める、いわゆるセーフハーバー法を制定した。基準の遵守を責任の軽減と結び付けることで、企業に対策投資の動機を与える設計である。
提言2:保存義務を明確にし、持たなくてよいデータは持たせない
漏洩しない最善の方法は、不要なデータを持たないことである。そのためには、法律が「何を、どんな環境で、いつまで持つべきか」まで具体的に示す必要がある。
企業には、法人税法上、帳簿や取引関係の書類を原則7年保存する義務がある。ところが、その範囲が実務上は曖昧である。どこまでが「取引の記録」なのかが分からないため、企業は念のため会員情報を丸ごと持ち続ける。タイムズカー事件では、過去7年間に退会した会員の情報も流出対象に含まれていた。7年という期間と符合しており、保存義務を意識して一律に保持していた可能性がある。
ここで押さえておきたいのは、免許証画像は帳簿書類そのものではないという点だ。本人確認が済めば、画像そのものを長期間持ち続ける必要性は乏しい。必要なのは「確認した」という記録と、確認した項目である。保存義務の範囲が曖昧なことが、不要な画像の過剰保持を招いた背景にあると考えられる。
個人情報保護法にも、利用目的を達成して不要になったデータは遅滞なく消去するよう努める規定がある。しかし努力義務に留まり、具体的な期限や方法は示されていない。会計上の保存義務と、個人情報の消去努力義務とが、別々の法律で別々に語られているのが現状である。
本人確認の分野では、すでに制度が動いている。犯罪収益移転防止法の施行規則改正により、2027年4月から、非対面の本人確認で免許証などの画像を送る方式や写しを郵送する方式が原則廃止される。マイナンバーカードのICチップ読み取りや公的個人認証が標準になる。ただし、対象は金融機関などの特定事業者に限られ、カーシェアのような業種には及ばない。
そこで次の整理を提案したい。
- 会計記録として保存すべき項目と保存環境を、法令で具体的に定める
- 本人確認書類の画像は、確認後に一定期間で消去することを原則とする
- ICチップ読み取りなど「画像を残さない本人確認」を、業種を問わず選べるようにする
- 退会者のデータは、法定保存項目を除いて速やかに消去する
コストと安全の両方に効く。持たないデータは漏れないし、守るための費用もかからない。
提言3:被害者を社会で救済する座組み
漏洩元を特定できなくても、被害者が救済される仕組みを作るべきである。鍵は、責任の範囲を区切った分担と、公的な調停、個人向けの保険の三つである。
想定すべき被害は具体的だ。漏洩した免許証画像でなりすまされ、クレジットカードを作られ、キャッシングされる。ある日、身に覚えのない請求がカード会社から届く。法的には、本人が関与していない契約に本人が拘束されることは原則としてない。だが、それを認めてもらうまでの負担は本人にのしかかる。カード会社への否認の申し立て、警察への相談、信用情報の確認と訂正。そのあいだにも、ローンの審査やカードの更新に影響が出かねない。どの企業から漏れた情報が使われたのかも分からないまま、時間と労力を費やすことになる。なりすまし被害の本質は、請求額そのものより、この「潔白を証明するコスト」と信用の毀損にある。
責任分担の座組み
企業に責任がないわけではない。自社から漏れた情報で被害が出たなら、対応してほしい。ただ、その被害が「どこから漏れた情報によるものか」の特定は難しい。そこで、一定の責任範囲で補償や対応に協力する座組みを用意したい。
- 漏洩を起こした企業は、漏洩時点で被害者支援の基金に拠出する。拠出額は、提言1の基準を満たしていたかどうかで変える
- 基金は、漏洩対象者に生じたなりすまし被害について、回復にかかる手続きや専門家の費用、否認しきれなかった損害を、漏洩元の特定を待たずに一定額まで補填する
- 漏洩元が特定できた場合は、基金がその企業に求償する
基準を守っていた企業の負担は軽く、守っていなかった企業の負担は重くなる。企業は「全員にクオカード」の恐怖から解放され、同時に対策を怠る動機も失う。
公的機関による調停
なりすまし被害は「民事不介入」で済ませず、公的機関が入って調停する仕組みを設けたい。被害者、カード会社や貸金業者、漏洩した可能性のある企業の三者を一つの場に集め、請求の取り消しや信用情報の訂正を迅速に進める。被害者が一人で各社と交渉する負担をなくすことが目的である。
個人のためのサイバー損害保険
企業のためのサイバー保険は普及した。一方、個人向けには、ネット上のトラブルを補償する特約などが一部で提供されているものの、なりすまし契約の否認や信用情報の回復まで包括的に扱う商品は一般的とはいえない。カードの不正利用補償やネット銀行の補償制度、個人賠償責任保険で部分的に埋めているのが実情である。
必要なのは、個人の損害保険のサイバー対応である。なりすましによる借入や契約の被害、信用情報の回復費用、調停や弁護士費用を補償する。火災保険や自動車保険の特約として提供すれば、加入の手間も小さい。公的調停と組み合わせれば、保険会社は被害の認定を調停結果に委ねられ、商品設計もしやすくなる。
個人ができる備え
制度が整うのを待つあいだにも、個人にできることはある。信用情報機関には本人申告制度があり、本人確認書類の紛失や盗難、漏洩によって名義を使われるおそれがある場合に、その旨を登録できる。全国銀行個人信用情報センターは、本人確認書類の画像データが漏洩した可能性がある場合も対象としている。登録情報は、加盟するカード会社や貸金業者が審査の参考にする。あわせて、自分の信用情報を定期的に開示請求し、身に覚えのない契約がないかを確かめることもできる。
漏洩を起こした企業には、通知とともに、こうした手段を対象者に具体的に案内することを求めたい。お詫びメールを、被害を防ぐための実用的な案内に変えるだけでも、救済の入口は広がる。
おわりに:官民とユーザーで新しい基準を
個人情報を一切持てない社会も、特殊詐欺がやりたい放題の社会も、望ましくない。その間に持続可能な均衡を作るには、企業・国・個人の三者がそれぞれ役割を持つ枠組みが要る。
本稿の提言をまとめると次の通りである。
| 主体 | 役割 | 具体策 |
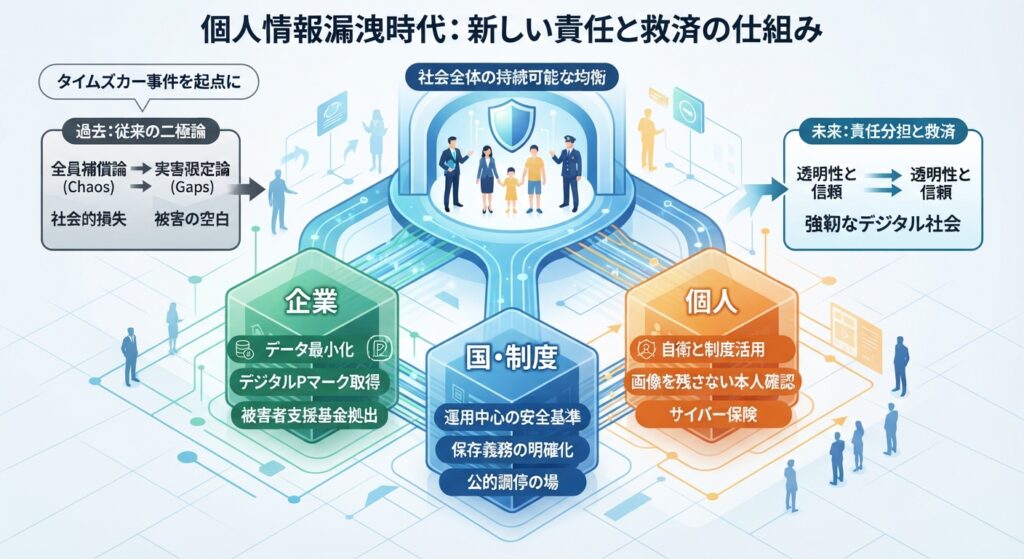
| 国 | 基準と救済の場を用意する | 運用中心のデジタルPマーク、保存義務の明確化、公的調停 |
| 企業 | 持つデータを絞り、基準を満たす | データ最小化、基準の取得、被害者支援基金への拠出 |
| ソリューション企業 | 基準を満たす部品を提供する | 製品・サービスのデジタルPマーク対応 |
| 保険会社 | 個人の損害を引き受ける | 個人向けサイバー損害保険、調停と連動した支払い |
| 個人 | 自衛と制度の活用 | 画像を残さない本人確認の選択、信用情報の本人申告と定期確認、保険への加入 |
基準づくりは一度で完成するものではない。米国の防衛調達で求められるCMMCでも、第三者認証を義務化するフェーズ2が2026年11月に予定されていたが、国防総省(戦争省)は同年7月13日に停止し、中小企業の負担軽減を念頭に60日間の見直しに入った。第三者監査をどこまで求めるかは、米国でも試行錯誤が続いている。
日本も、米国州法のセーフハーバーやCMMCの試行錯誤といった海外の動向を参照しつつ、官民そしてユーザーも巻き込んで新しい基準を構築してほしい。タイムズカー事件を、謝罪の相場をめぐる一過性の議論で終わらせてはならない。漏洩が起きる前提で、誰がどこまで責任を負い、被害者をどう救うのか。その社会設計を始める契機にすべきである。
参考資料
- タイムズカー「免許証画像」160万件流出…集団訴訟のゆくえ【弁護士解説】(ベンナビ)
- タイムズカーの個人情報漏洩で集団訴訟準備サイトに3万7000人登録(rocket boys)
- 160万の免許証画像が「偽造」の温床に(東洋経済オンライン)
- タイムズカー漏洩の影響範囲(BSR web)
- 運転免許証の画像流出はどのような被害につながるのか(BSR web)
- タイムズカー漏洩と損害賠償に関する弁護士コメント(週刊女性PRIME)
- ベネッセ事件の漏洩規模と補償(近畿大学 論文)
- 最高裁平成29年10月23日判決の判例研究(立命館法学)
- ベネッセ集団訴訟で1人3300円の賠償命令(弁護士ドットコム)
- ベネッセへの賠償請求を棄却(政治山)
- 犯収法における非対面取引の本人確認方法の厳格化(三宅法律事務所)
- 犯収法施行規則改正で本人確認の何が変わるのか(CIO)
- 個人情報の消去と個人情報保護法第22条(kotora)
- 個人向けサイバー保険の選び方
- DoW Suspends CMMC Phase II Requirements, Launches 60-Day Review(McGuireWoods)
- Department of War Suspends CMMC Phase II(Jenner & Block)
- タイムズカーで不正アクセス 「退会済み」含む約660万件の情報が流出(@IT)
- 「個人情報の保護に関する法律等の一部を改正する法律」公布(ScanNetSecurity)
- 個人情報保護法改正案の課徴金制度と対象範囲(rocket boys)
- States Enact Safe Harbor Laws That Provide Affirmative Defenses in Data Breach Litigation(Wilson Elser)
- 本人申告制度に関するFAQ(全国銀行個人信用情報センター)